Tecnologia e Sistemas
Cibersegurança na logística: como proteger dados, sistemas e operações
Aprenda a reduzir riscos digitais em operações logísticas, integrações, dispositivos, fornecedores, acessos e sistemas críticos.
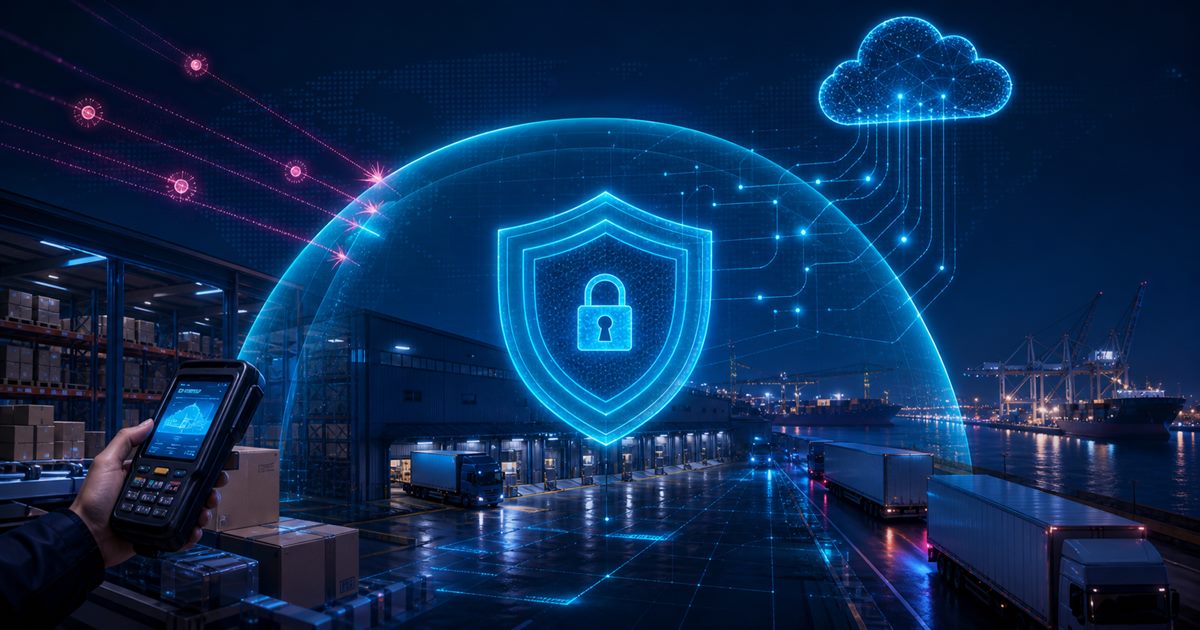
Operações logísticas dependem cada vez mais de sistemas, integrações, dispositivos móveis, leitores, APIs, nuvem e fornecedores tecnológicos.
Essa conectividade aumenta a eficiência, mas também amplia a superfície de risco.
Uma falha digital pode afetar expedição, acesso a documentos, rastreamento, faturamento, comunicação e continuidade operacional.
Quais ativos precisam ser protegidos?
- usuários;
- credenciais;
- documentos;
- dados de clientes;
- rotas;
- preços;
- integrações;
- bancos de dados;
- dispositivos;
- backups;
- sistemas;
- configurações;
- registros de auditoria.
Principais riscos
Credenciais compartilhadas
Impedem responsabilização e ampliam acesso indevido.
Permissões excessivas
Usuários conseguem visualizar ou alterar mais do que precisam.
Integrações sem controle
APIs e arquivos podem transportar dados incorretos ou expor informações.
Dispositivos sem gestão
Celulares, coletores e computadores podem permanecer desatualizados.
Dependência de fornecedor
A indisponibilidade de um serviço pode interromper a operação.
Phishing e engenharia social
Usuários podem ser induzidos a fornecer acesso ou executar ações.
Ausência de backup testado
Ter uma cópia não significa conseguir restaurar.
Controles essenciais
- autenticação individual;
- autenticação multifator;
- menor privilégio;
- revisão periódica de acessos;
- criptografia;
- atualização;
- logs;
- backup;
- teste de restauração;
- plano de continuidade;
- resposta a incidentes;
- treinamento;
- avaliação de fornecedores.
Segurança em integrações
Defina:
- origem;
- destino;
- autenticação;
- criptografia;
- validação;
- tratamento de erro;
- limite de uso;
- logs;
- responsável;
- contingência.
Nunca exponha credenciais no frontend ou no repositório.
Gestão de fornecedores
Avalie:
- práticas básicas de segurança;
- histórico;
- localização dos dados;
- subcontratados;
- continuidade;
- notificação de incidente;
- exclusão de dados;
- suporte;
- controle de acesso;
- evidências contratuais.
Plano de resposta
1. identificar;
2. conter;
3. preservar evidências;
4. comunicar responsáveis;
5. recuperar;
6. validar;
7. registrar;
8. revisar causa;
9. melhorar controles.
Conclusão
Cibersegurança logística não é responsabilidade exclusiva de TI.
Ela depende de processos, pessoas, sistemas, fornecedores e decisões de negócio.
Referências e leituras recomendadas
Sobre o autor
Pedro Borges é fundador da AnchorLab Studio e atua com logística, transportes, melhoria de processos, tecnologia, automação, dados e inteligência artificial.
Conhecer a experiência de Pedro BorgesPerguntas frequentes
Quais ativos logísticos precisam de proteção?
Usuários, credenciais, documentos, integrações, bancos de dados, dispositivos, backups, configurações e registros de auditoria.
Por que credenciais compartilhadas são um risco?
Elas dificultam responsabilização, ampliam acessos indevidos e impedem reconstruir quem realizou uma ação.
O que deve existir em um plano de resposta?
Responsáveis, canais, critérios de severidade, contenção, recuperação, comunicação, evidências e revisão posterior.